La autenticación de dos factores, también llamada doble factor o 2FA, pide algo más que la contraseña para entrar: por ejemplo, un código que llega al celular. No hay un segundo factor perfecto. El SMS llega a todos, la app autenticadora es más resistente y el push es más cómodo. Comparamos los tres y proponemos cómo combinarlos según el riesgo.
Qué es la autenticación multifactor y por qué importa
La autenticación multifactor (MFA) exige, además de la contraseña, una prueba adicional de identidad: algo que el usuario tiene (un teléfono, un dispositivo) o algo que es (una huella). Su efecto es enorme: la mayoría de los accesos no autorizados se produce con contraseñas robadas o reutilizadas, y un segundo factor los detiene.
La pregunta para una empresa no es si implementar MFA, sino con qué método y para qué operaciones. Cada opción tiene ventajas y riesgos distintos, y la mejor estrategia suele combinarlas.
OTP por SMS
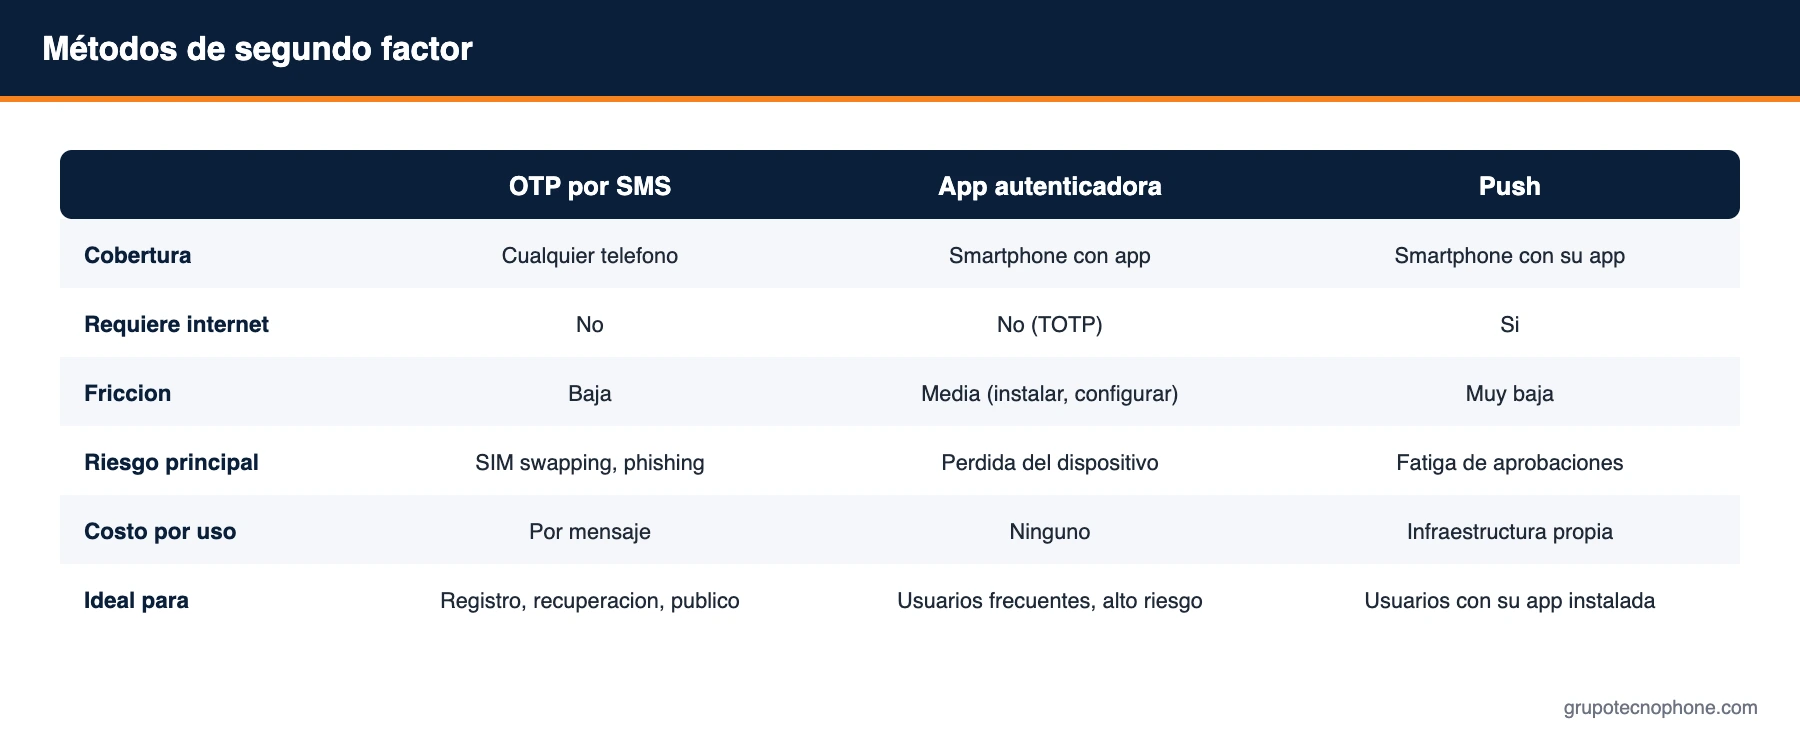
Un código de un solo uso enviado al teléfono del usuario. Su ventaja decisiva es la cobertura: funciona en cualquier teléfono, sin app, sin datos, sin configuración previa. Es el método con menor fricción para usuarios nuevos, para la recuperación de cuenta y para poblaciones amplias con dispositivos diversos.
Sus riesgos: el SIM swapping (el atacante transfiere el número a otra SIM) y el phishing (el usuario dicta el código a un impostor). Se mitigan con textos que adviertan no compartir el código, límites de intentos y reenvíos, vencimientos cortos, señales de riesgo adicionales y, para operaciones de alto monto, un segundo método. Explicamos la implementación en el artículo sobre autenticación OTP por SMS.
Aplicación autenticadora (TOTP)
Una app (como las autenticadoras estándar) genera códigos que cambian cada 30 segundos a partir de una clave compartida en el registro. No depende de la red ni del número de teléfono, por lo que es inmune al SIM swapping y funciona sin conexión. Es el método preferido para usuarios frecuentes y operaciones de alto riesgo.
Sus limitaciones: requiere smartphone, instalar y configurar la app, y un proceso de recuperación si el usuario pierde el dispositivo (que suele terminar en un OTP por SMS o en atención humana). La fricción inicial reduce la adopción en públicos masivos.
Notificación push
Una notificación en la propia app de la empresa que el usuario aprueba con un toque, a veces con biometría. Es el método más cómodo y permite mostrar contexto (qué operación se aprueba, desde dónde). Requiere que el usuario tenga la app instalada, sesión activa y conexión de datos.
Su riesgo característico es la fatiga de aprobaciones: usuarios que aprueban sin leer, o atacantes que bombardean con solicitudes hasta que una se acepta. Se mitiga con verificación de contexto (mostrar un número que el usuario debe elegir) y límites de solicitudes.
Passkeys: la alternativa sin contraseña que llega a la banca
Las passkeys (llaves de acceso) son credenciales basadas en el estándar FIDO2: el dispositivo guarda una llave criptográfica que se desbloquea con huella, rostro o PIN y que solo funciona en el sitio o la app legítimos. Por eso resisten el phishing: no hay un código que el usuario pueda dictarle a un impostor.
La banca empieza a adoptarlas. En septiembre de 2026 Visa activó su Visa Payment Passkey en cinco bancos públicos de India, bajo las reglas de autenticación del Banco de la Reserva de la India vigentes desde abril. Esas reglas son neutrales en tecnología: los bancos deben ofrecer passkeys, pero el cliente puede seguir usando el OTP si lo prefiere.
Para una empresa en México, la lección no es reemplazar el SMS sino sumar capas. La passkey requiere un dispositivo compatible y un registro previo; el SMS sigue siendo el canal para dar de alta al cliente, recuperar la cuenta cuando cambia de teléfono y avisarle de cada operación. Además, la CNBV acaba de confirmar el SMS como medio para entregar códigos de autenticación: lo explicamos en qué cambia para la banca embebida.
Cómo combinarlos según el riesgo
- Registro y verificación de teléfono: OTP por SMS, por cobertura y simplicidad.
- Inicio de sesión habitual desde dispositivo conocido: push si el usuario tiene la app; si no, SMS.
- Operaciones sensibles (transferencias altas, cambio de datos): app autenticadora o push con contexto; SMS como alternativa con límites adicionales.
- Recuperación de cuenta: SMS combinado con otra verificación (correo, preguntas, atención humana).
- Públicos sin smartphone o sin datos: SMS como único método viable.
La regla es adaptar el factor al riesgo de la operación y a las posibilidades del usuario, y tener siempre un método alternativo para no bloquear a clientes legítimos. En todos los escenarios, el SMS sigue siendo la red de seguridad universal; por eso conviene que su envío sea rápido, trazable y seguro. La API de Grupo Tecnophone ofrece autenticación por token, IPs autorizadas y cifrado del contenido para ese propósito; conozca más en Desarrolladores.
Si opta por el SMS como factor, revise las prácticas de vigencia, reintentos y prevención de fraude en OTP por SMS.
Lea también: Cómo elegir un proveedor de SMS OTP en México: 7 puntos que hay que evaluar
Fuentes
- “Visa Payment Passkey Goes Live at Five India State Banks: OTP Attack Surface Eliminated”, Tech Times, 19 de septiembre de 2026. Ver nota
- “Passkeys”, FIDO Alliance. Ver fuente
Preguntas frecuentes
¿Necesita una plataforma SMS para su empresa?
Grupo Tecnophone ofrece mensajería SMS empresarial en México, API con sandbox y cifrado, reportes de entrega por mensaje y un panel para campañas. Hable con un experto o revise la documentación para desarrolladores.