El fraude por mensaje creció en México durante 2026 y, con él, la desconfianza de los clientes hacia cualquier SMS. Para una empresa que envía alertas, códigos y notificaciones legítimas, eso es un problema de negocio: sus mensajes compiten con los de los defraudadores. Estas son las cifras y las prácticas que separan a un remitente confiable de uno sospechoso.
¿Qué es el smishing? Es el fraude que usa mensajes de texto (SMS) para suplantar a un banco, una tienda o una dependencia y lograr que la persona abra un enlace, llame a un número o entregue sus datos. El nombre combina las palabras SMS y phishing.
Un riesgo propio de los flujos de OTP es el tráfico artificial; lo explicamos en qué es el SMS pumping y cómo prevenirlo.
Las cifras: el fraude se mudó al mensaje
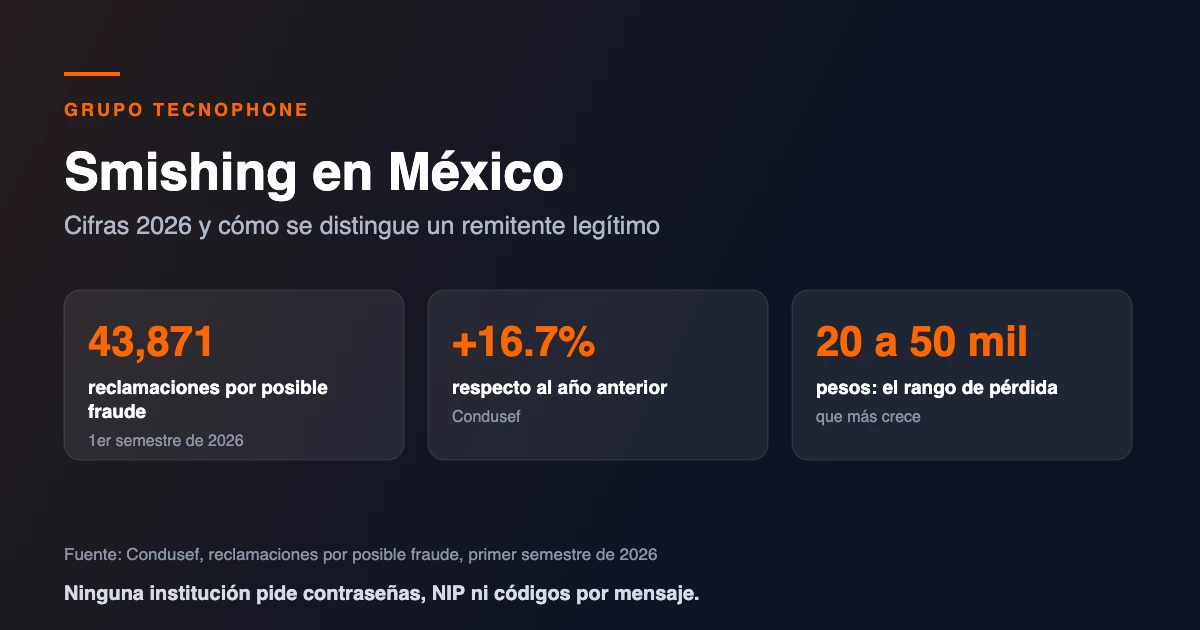
En el primer semestre de 2026 se presentaron 43,871 reclamaciones por posible fraude ante la Condusef, 16.7% más que un año antes. De ellas, 14,627 correspondieron a fraude virtual, con un alza de 14.2%. Cuatro de cada diez reclamaciones que recibe el organismo tienen que ver con algún tipo de fraude.
La Condusef advirtió en junio que los defraudadores se movieron de las llamadas a los mensajes con enlaces, porque cada vez más personas no contestan números desconocidos. Su presidente, Óscar Rosado, señaló que el rango de pérdidas que más crece es el de 20,000 a 50,000 pesos por caso.
El pretexto se adapta a la coyuntura. En 2026 aparecieron mensajes y páginas que imitan a los operadores móviles para aprovechar el registro de líneas con CURP, y otros que ofrecen promociones o servicios de streaming baratos ligados al Mundial.
El fraude tampoco ataca solo a los adultos mayores. En Jalisco, entre enero y agosto de 2026 la Condusef recibió 11,902 reclamaciones, de las cuales 5,159 (43.3%) fueron por posible fraude; las quejas relacionadas con banca digital crecieron 298.3% y el grupo de 30 a 39 años registró el mayor aumento (40.1%). Según el organismo, los delincuentes llegan a sus víctimas a través del celular, con SMS y mensajes de WhatsApp que generan urgencia.
Cómo se arma un mensaje fraudulento
Casi todos siguen el mismo patrón, y reconocerlo ayuda a diseñar mensajes que no se le parezcan:
- Urgencia artificial: una cuenta que se bloquea, un plazo que vence hoy, un cargo que hay que cancelar en minutos.
- Remitente cambiante: números largos distintos en cada oleada, en lugar de un remitente estable.
- Enlace parecido pero ajeno: dominios con guiones, palabras agregadas o acortadores genéricos.
- Formulario que pide de más: contraseña, NIP, código de verificación o datos de tarjeta.
- Sin contexto verificable: el mensaje no corresponde a ninguna acción que el cliente haya hecho.
Vale la pena repetirlo con sus clientes: ninguna institución financiera pide contraseñas, NIP, tokens ni códigos por mensaje o por teléfono.
Diez prácticas para que sus SMS no se confundan con un fraude
- Use siempre el mismo remitente para el mismo tipo de mensaje. La consistencia es lo que entrena al cliente.
- Separe lo transaccional de lo promocional, con remitentes y horarios distintos.
- Publique en su sitio qué remitentes usa y qué tipo de mensajes envía, para que el cliente pueda verificarlo.
- Use enlaces con su propio dominio, no acortadores genéricos. Si necesita medir clics, use un dominio corto propio.
- Nunca pida en el mensaje contraseñas, códigos, NIP ni datos de tarjeta, y dígalo dentro del propio texto.
- En los mensajes con código, incluya para qué sirve, cuánto dura y la advertencia de no compartirlo. Vea cómo estructurarlos en la guía de autenticación OTP por SMS.
- Evite el lenguaje de urgencia extrema. Si el caso es urgente, dé una vía de verificación: su app o su número de atención.
- Personalice con datos que solo usted y el cliente conocen, como los últimos dígitos del pedido, nunca con datos sensibles.
- Mantenga un canal de denuncia visible para que sus clientes reporten mensajes sospechosos que usen su nombre.
- Monitoree su marca: alertas por dominios parecidos al suyo y revisión periódica de lo que reportan sus clientes.
Smishing con OTP: cómo roban el código de verificación
En el smishing con OTP el objetivo no es que la persona abra un enlace, sino que entregue el código de verificación que acaba de recibir. El patrón más común tiene tres pasos:
- El defraudador inicia una operación real con los datos de la víctima, como un inicio de sesión o un cambio de contraseña, y eso dispara un código legítimo de la empresa.
- Casi al mismo tiempo, la víctima recibe un mensaje o una llamada que se hace pasar por la empresa y le pide ese código «para cancelar un cargo» o «para verificar su identidad».
- Si la persona lo comparte, el defraudador completa la operación.
El engaño funciona porque el código llegó desde el remitente verdadero: nada en el SMS legítimo parece falso. Por eso la defensa empieza en el texto del propio mensaje:
- Diga para qué es el código: la operación y, si aplica, el monto. Quien no la inició nota la diferencia.
- Incluya la advertencia: que nadie de la empresa le pedirá ese código por teléfono, mensaje o correo.
- Use una vigencia corta y un solo uso por operación.
- No ponga enlaces en los mensajes con código.
- Avise por otro canal cuando se intente una operación sensible desde un dispositivo nuevo.
El detalle de cómo diseñar el código y el mensaje está en qué es OTP y cómo funciona el código de verificación y en las plantillas de mensajes con código de verificación.
Qué hacer si suplantan a su marca
- Documente el caso: capture el mensaje, el remitente y la URL, con fecha y hora.
- Avise a sus clientes por sus canales oficiales, con un texto breve que describa el engaño y recuerde qué nunca pide su empresa.
- Reporte el dominio falso a su proveedor de hosting y solicite su baja; reporte el número o remitente ante su operador y ante la Condusef si el caso involucra servicios financieros.
- Revise si el ataque coincide con alguna campaña suya: si el fraude imita un mensaje que usted sí envía, conviene cambiar el formato.
- Guarde el registro. La trazabilidad de sus propios envíos es la forma de demostrar qué mensajes salieron de su plataforma y cuáles no.
Relacionado: la CNBV ya permite enviar códigos de autenticación por SMS en banca embebida. Vea qué cambia para bancos y fintech. Y si necesita repasar algún concepto, consulte el glosario de SMS empresarial.
Lea también: Seguridad de la información en Grupo Tecnophone · SMS como canal crítico para banca y fintech: OTP, alertas y respaldo
Fuentes
- “CONDUSEF alerta por fraudes financieros mediante SMS y WhatsApp en Jalisco”, La Crónica de Hoy, 29 de septiembre de 2026. Ver nota
- “Reclamaciones por posible fraude crecen 16.7%”, Forbes México, 9 de julio de 2026. Ver nota
- “Por posible fraude, 4 de cada 10 reclamos que se registran en la Condusef”, La Jornada, 10 de julio de 2026. Ver nota
- “Millones de mexicanos ya no contestan llamadas de desconocidos: Condusef alerta que ahora los fraudes llegan por SMS”, Xataka México, junio de 2026. Ver nota
- “Fraude por SMS crece en México: un clic puede costarte hasta 50 mil pesos”, N+, 23 de septiembre de 2026. Ver nota
- “La prórroga del registro telefónico normaliza los fraudes por SMS”, Expansión, 10 de julio de 2026. Ver nota
- “Te ofrecen streaming a precios regalados para ver el Mundial 2026, pero roban tu dinero y datos”, El Informador, 8 de junio de 2026. Ver nota
Preguntas frecuentes
¿Quiere que sus mensajes se distingan de los fraudulentos?
Grupo Tecnophone opera mensajería SMS empresarial en México con remitentes configurables, reportes de entrega por mensaje y trazabilidad de cada envío. Solicite una demo o revise las soluciones para banca y finanzas.