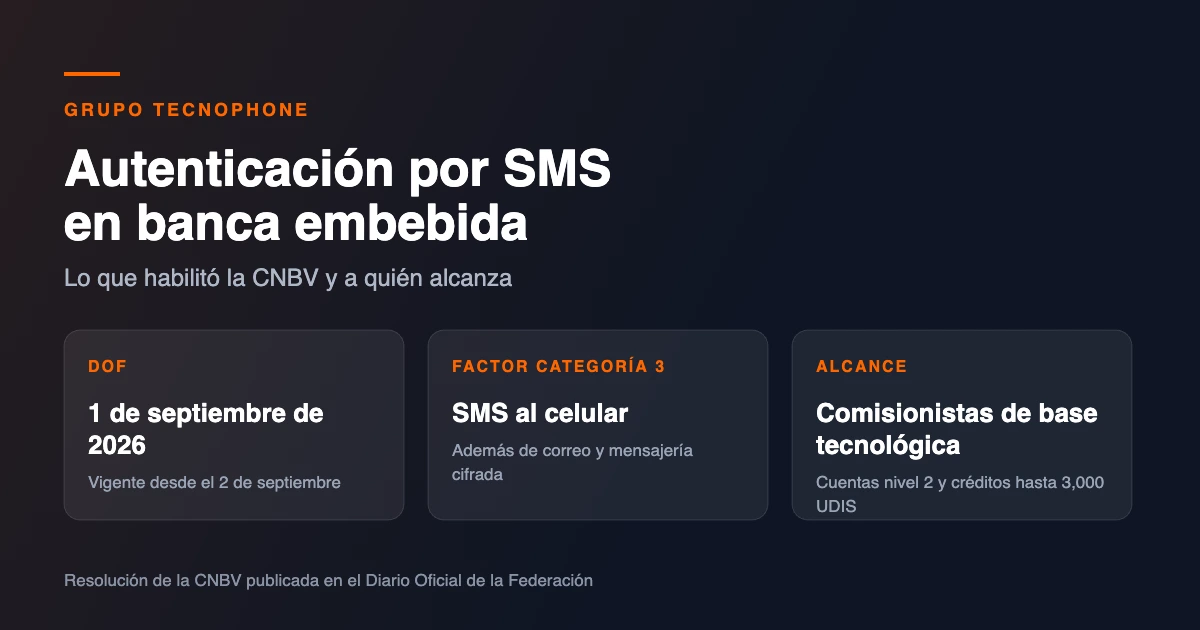
Desde el 2 de septiembre de 2026, el SMS quedó habilitado como canal para enviar el factor de autenticación de categoría 3 en las operaciones que los bancos realizan a través de comisionistas de base tecnológica. Para quien construye flujos de banca embebida, el cambio abre una puerta y, al mismo tiempo, sube la exigencia sobre cómo se implementa el OTP.
Qué cambió
La Comisión Nacional Bancaria y de Valores (CNBV) modificó las disposiciones aplicables a las instituciones de crédito para permitir que el código de autenticación de categoría 3 se entregue por mensaje SMS al teléfono móvil del cliente, además de los canales que ya se aceptaban, como el correo electrónico y la mensajería cifrada. La resolución se publicó en el Diario Oficial de la Federación el 1 de septiembre de 2026 y entró en vigor al día siguiente.
Conviene leer el texto completo en el Diario Oficial antes de tomar decisiones de arquitectura: la cobertura de prensa resume el cambio, pero el alcance exacto y las condiciones están en la resolución.
A quién aplica
El cambio está acotado a las operaciones que las instituciones de crédito realizan a través de comisionistas de base tecnológica, el esquema que en el mercado se conoce como banca embebida. No es una autorización general para todos los canales de todos los bancos. Entre las operaciones alcanzadas están:
- Apertura de cuentas de nivel 2.
- Transferencias asociadas a esas cuentas.
- Créditos de hasta 3,000 UDIS.
- Pagos de bienes y servicios a través del comisionista.
- Consultas de saldos y movimientos, con requisitos de autenticación menores.
La norma también exige que el cliente conserve el control sobre sus factores: debe poder elegir y cambiar el canal por el que recibe el código, y esos cambios se gestionan en la infraestructura del banco, no en la del comisionista.
Por qué el detalle de implementación importa más que antes
Varios reguladores en otros mercados vienen restringiendo el OTP por SMS por su exposición al SIM swap y al smishing. México va en sentido contrario y lo habilita en un caso de uso concreto, lo que traslada la responsabilidad al diseño: el canal es aceptable si el flujo que lo rodea es sólido. Si su equipo ya envía códigos, este es buen momento para revisar el flujo completo, desde la generación hasta la evidencia. Puede empezar por nuestra guía de autenticación OTP por SMS.
Checklist de un OTP que aguanta una revisión
- Vigencia corta, de dos a cinco minutos, y un solo uso por código.
- Límite de intentos de verificación y bloqueo temporal después de fallar.
- Límite de solicitudes por número, por dispositivo y por IP, para evitar abuso y costos.
- Sin datos sensibles en el mensaje: nada de saldos, cuentas ni tarjetas.
- Texto claro: qué operación autoriza, cuánto dura y la advertencia de no compartirlo.
- Remitente consistente en todos los mensajes de la marca, para que el cliente reconozca el origen.
- Tasa de verificación monitoreada por país, prefijo y rango numérico, con alertas ante caídas o picos.
- Trazabilidad: fecha, canal, resultado y motivo de no entrega de cada envío, conservados según su política de evidencia.
- Plan alterno cuando el SMS no llega: reintento por voz u otro canal, sin dejar al cliente sin salida.
Los riesgos que la norma no elimina
Habilitar el canal no resuelve el fraude asociado a él. Tres frentes siguen abiertos y se atienden con controles propios: la suplantación de línea o SIM swap, que se mitiga revalidando operaciones de riesgo y observando señales como el cambio reciente de dispositivo; el smishing, que se combate con un remitente estable y mensajes que nunca piden el código; y el tráfico inflado o SMS pumping, que se detecta con límites de tasa y monitoreo de la tasa de verificación. En operaciones de mayor monto, el SMS funciona mejor como un factor dentro de un esquema por capas que como único control.
Qué revisar antes de conectar
- Que el contrato con su proveedor de mensajería cubra la trazabilidad y los reportes de entrega que usted necesita para auditoría.
- Que el ambiente de pruebas permita validar reintentos, expiración y errores antes de producción. Vea la documentación para desarrolladores.
- Que los mensajes de autenticación estén separados de los promocionales, con su propia configuración y prioridad.
- Que el equipo de fraude reciba las métricas del canal, no solo el de operaciones.
Fuentes
- Diario Oficial de la Federación, edición del 1 de septiembre de 2026 (resolución de la CNBV que modifica las disposiciones aplicables a las instituciones de crédito). dof.gob.mx
- “Te llegará un código del banco: desde mañana cambian estas reglas de autenticación”, UnoTV, 1 de septiembre de 2026. Ver nota
- “CNBV permite SMS en autenticación de banca embebida”, FintechExpert, septiembre de 2026. Ver artículo
- “CNBV abre la puerta a que bancos envíen códigos de seguridad por SMS y simplifica consultas de saldo”, El CEO, septiembre de 2026. Ver artículo
Preguntas frecuentes
¿Va a implementar OTP por SMS en un flujo de banca embebida?
Grupo Tecnophone opera mensajería SMS empresarial en México con API, ambiente de pruebas, reportes de entrega por mensaje y monitoreo en tiempo real. Puede solicitar un piloto de 30 días o revisar las soluciones para fintech y banca.